
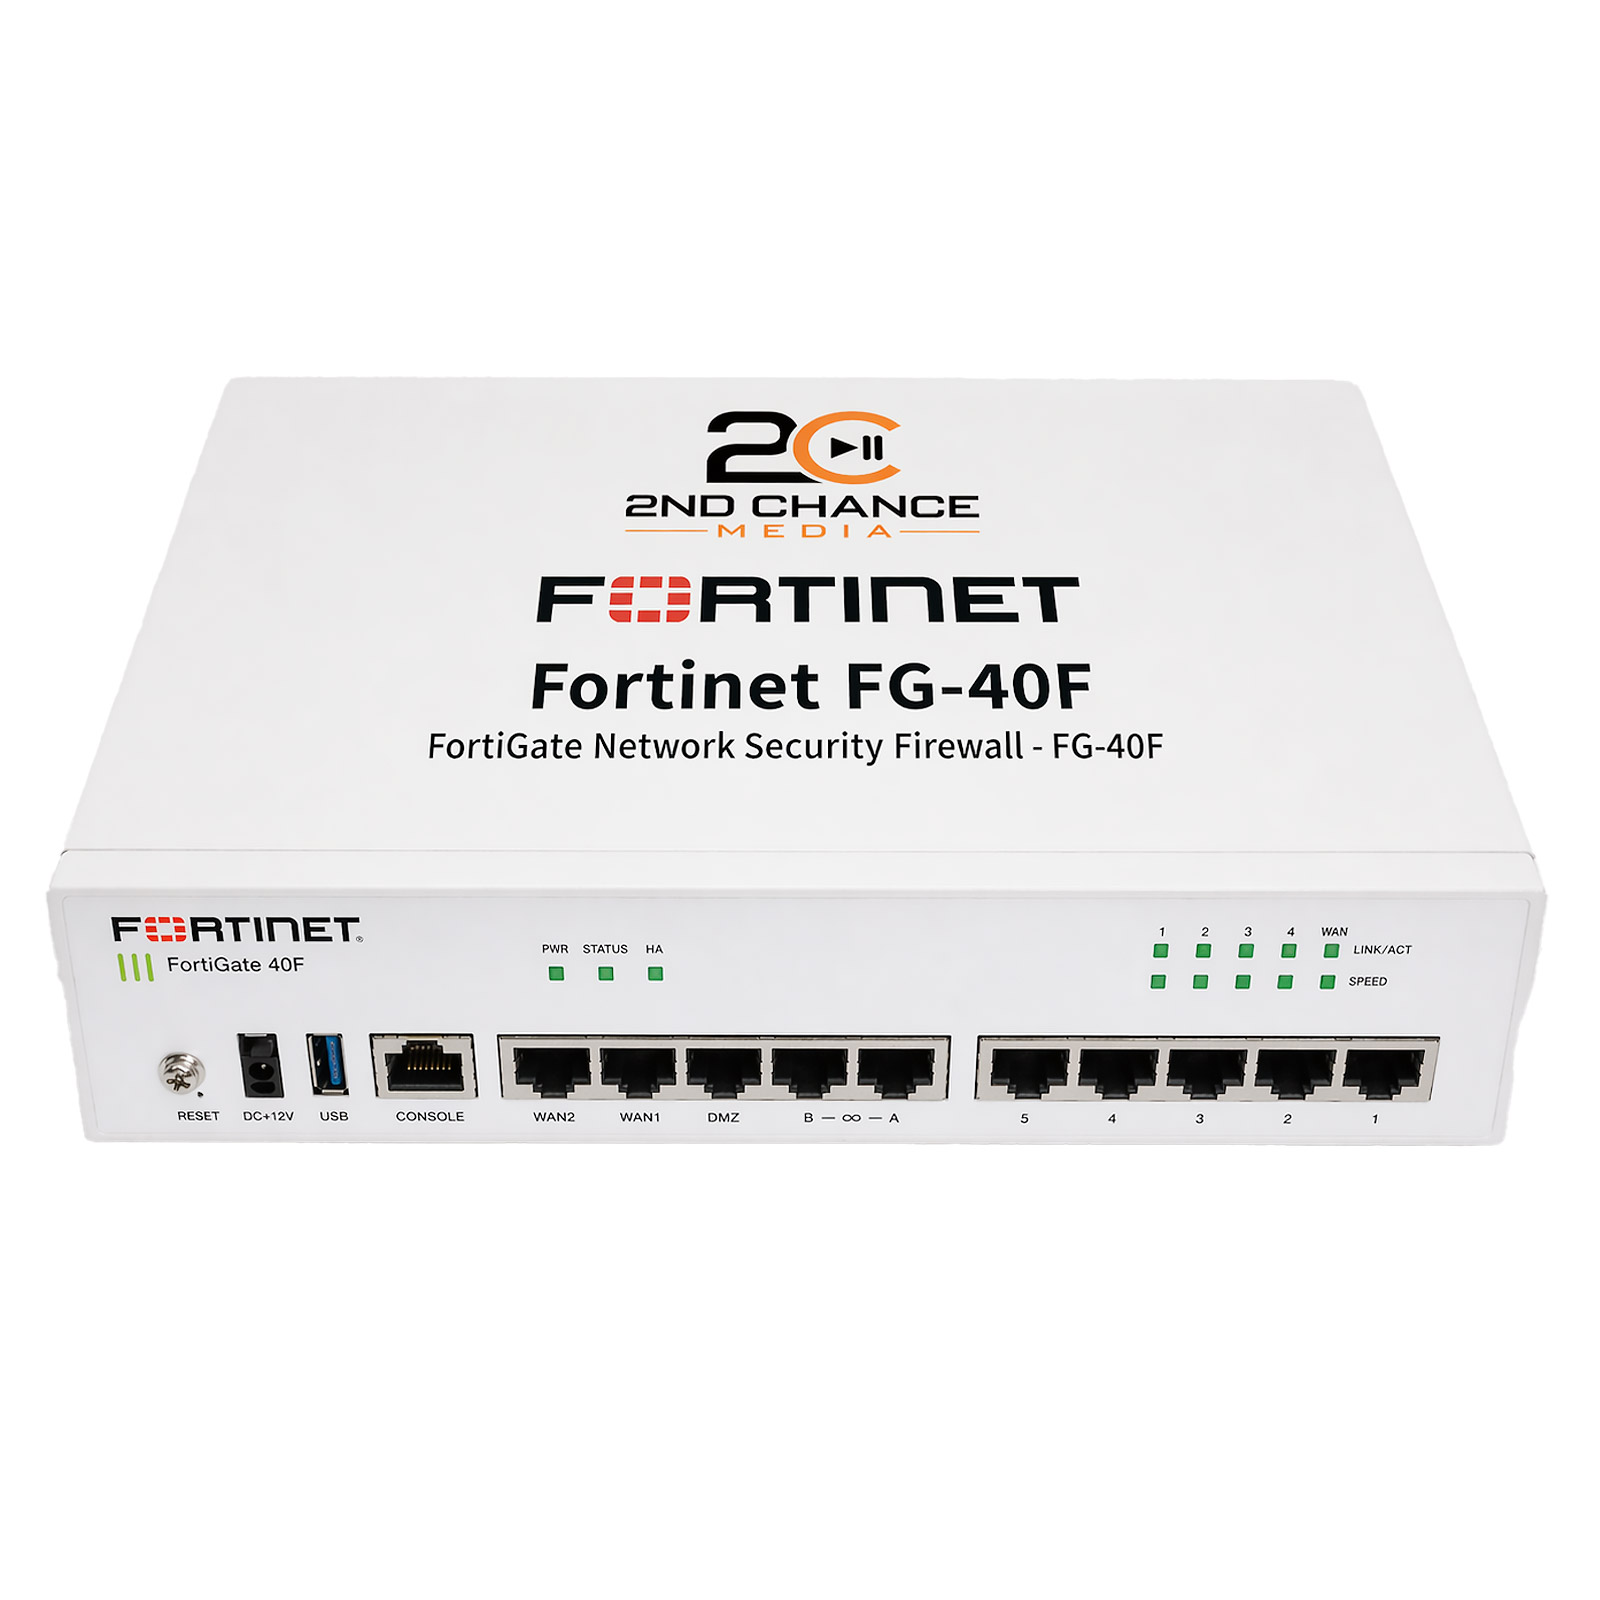
FG-40F Межсетевой экран Fortinet FortiGate FG-40F
Артикул:
FG-40F
Характеристики
Производитель
Fortinet
Сайт производителя
Тип:
Межсетевой экран
Базовая единица
шт
Заказной товар
Под заказ
Наши менеджеры обязательно свяжутся с вами и уточнят условия заказа
Сайт не является публичной офертой. Цены, доступность и комплектации товаров менеджер уточнит после оформления заказа.
Описание
Межсетевой экран Fortinet FortiGate FG-40F — компактное устройство класса «всё в одном» для защиты небольшого офиса или филиала. Модель FG-40F объединяет маршрутизацию, межсетевой экран, VPN и беспроводной доступ в одном корпусе. Устройство рассчитано на организации с числом сотрудников до 20–25 человек и небольшим потоком трафика. Оно подходит для тех, кому нужна управляемая защита периметра без развёртывания отдельного контроллера и точки доступа.
Назначение и позиционирование
FortiGate 40F относится к начальному сегменту линейки FortiGate. Это настольное устройство, которое можно поставить на полку или закрепить на стене. Внутри — специализированный процессор FortiASIC, который ускоряет обработку трафика и разгрузку центрального процессора при работе с шифрованием и инспекцией пакетов.
Модель поставляется с предустановленной операционной системой FortiOS. Это значит, что базовые функции firewall, NAT, DHCP и DNS-сервера доступны сразу после включения. Расширенные сервисы — антивирус, веб-фильтрация, IPS, защита от ботнетов — активируются подписками FortiGuard. Такой подход позволяет начать с минимальной конфигурации и постепенно включать нужные модули безопасности.
Применение и сценарии использования
Офис малого бизнеса
FG-40F закрывает типовые задачи небольшого офиса: разграничение доступа между отделами, публикация внутренних сервисов, фильтрация нежелательного контента. Устройство справляется с потоком интернет-трафика до 5 Гбит/с в режиме firewall и до 600 Мбит/с при включённой инспекции угроз. Этого достаточно для офиса с 15–20 рабочими станциями и несколькими серверами.
Удалённый филиал
Устройство часто ставят в филиалах, которые подключаются к центральному офису по VPN. Поддерживаются протоколы IPsec и SSL VPN, а также режим FortiClient. Филиал получает защищённый канал без покупки отдельного VPN-шлюза. Конфигурацию можно централизованно раскатывать через FortiManager, если в компании уже используется эта система управления.
Розничная точка или сервисный центр
Для магазинов и пунктов обслуживания важны компактность и низкое энергопотребление. Модель потребляет около 12–15 Вт, не требует активного охлаждения и работает практически бесшумно. Это позволяет ставить её прямо на рабочем месте администратора или в телекоммуникационном шкафу.
Технические характеристики
- Артикул: FG-40F
- Производитель: Fortinet
- Серия: FortiGate 40F
- Тип устройства: межсетевой экран класса NGFW
- Производительность firewall: до 5 Гбит/с
- Производительность IPS: до 600 Мбит/с
- Производительность NGFW: до 400 Мбит/с
- Защищённый трафик (Threat Protection): до 250 Мбит/с
- VPN IPsec: до 4 Гбит/с
- Интерфейсы: 5 портов GE RJ45 (1 WAN, 4 LAN, один из них коммутируемый)
- Порты USB: 1 × USB 3.0
- Беспроводной модуль: встроенный Wi-Fi 5 (802.11ac), 2×2 MIMO
- Питание: внешний адаптер 12 В, 2 А
- Энергопотребление: около 12–15 Вт
- Охлаждение: пассивное
- Форм-фактор: настольный, монтаж на стену
- Размеры: 216 × 152 × 38 мм
- Вес: около 0,6 кг
- Операционная система: FortiOS
- Управление: веб-интерфейс, CLI, FortiManager, FortiCloud
- Сервисы безопасности: FortiGuard (AV, IPS, Web Filter, App Control, Anti-Botnet)
Преимущества решения
- Единая платформа безопасности. Устройство закрывает маршрутизацию, firewall, VPN и беспроводной доступ без дополнительного оборудования.
- Аппаратное ускорение. Специализированный процессор снимает нагрузку с CPU при шифровании и инспекции трафика.
- Гибкая активация сервисов. Базовые функции работают без подписок, расширенные включаются по мере необходимости.
- Простое развёртывание. Настройка через веб-интерфейс занимает 15–20 минут для типового филиала.
- Централизованное управление. При использовании FortiManager конфигурация FG-40F раскатывается на десятки устройств одной политикой.
- Тихая работа. Пассивное охлаждение и низкое энергопотребление позволяют ставить устройство в любом помещении.
- Встроенный Wi-Fi. Точка доступа 802.11ac работает под управлением той же ОС, что и firewall, — единая политика для проводных и беспроводных клиентов.
Особенности настройки и эксплуатации
Первичная конфигурация выполняется через веб-интерфейс на порту WAN по адресу по умолчанию. После смены пароля администратора можно подключить устройство к интернету и активировать лицензии FortiGuard. Для типового офиса достаточно создать пару правил политики: разрешить LAN-→WAN с инспекцией и ограничить входящие соединения.
VPN-туннели настраиваются в разделе IPsec Wizard или через SSL VPN-портал. При использовании SSL VPN клиенты подключаются через браузер или FortiClient без установки дополнительного оборудования на стороне филиала. Логи и отчёты доступны локально или отправляются на FortiAnalyzer.
Обновления FortiOS выходят регулярно. Рекомендуется держать актуальную версию прошивки и проверять совместимость с подписками перед обновлением. Для устройств в продакшене лучше планировать окно обслуживания и делать резервную копию конфигурации.
Вопросы и ответы
Для какого числа пользователей подходит FortiGate FG-40F?
Устройство рассчитано на офис до 20–25 сотрудников. При активном использовании тяжёлых сервисов — видеоконференций, облачных приложений, VPN — комфортное число пользователей может быть меньше, около 15. Для больших офисов стоит смотреть модели старших серий.
Нужны ли подписки FortiGuard для работы устройства?
Базовые функции — firewall, NAT, DHCP, IPsec VPN — работают без подписок. Расширенные сервисы безопасности (антивирус, IPS, веб-фильтрация, защита от ботнетов) требуют активной лицензии FortiGuard. Без неё устройство остаётся работоспособным, но уровень защиты периметра снижается.
Можно ли использовать устройство как точку доступа Wi-Fi?
Да. В корпус встроен модуль Wi-Fi 5 (802.11ac) с поддержкой 2×2 MIMO. Точка доступа управляется через тот же FortiOS, что и firewall, поэтому политики безопасности применяются единообразно к проводным и беспроводным клиентам. Можно выделить гостевую сеть с отдельными правилами.
Контакты
Отдел продаж:
+7 (499) 288-88-37
info@eddp.ru
Как купить
Задать вопрос
